Молодая компания на этапе запуска часто не имеет возможности выделять средства на защиту от кибератак. Зачем вкладываться в информационную безопасность, если едва хватает денег на выплаты сотрудникам, а перспективы выживания бизнеса ещё неясны? Задача основателя - вовремя заметить тот рубеж, когда расходы на киберзащиту становятся обязательными и откладывать их уже нельзя. Об этом было заявлено на фестивале для предпринимателей CyberLink.
Ломать - не строить
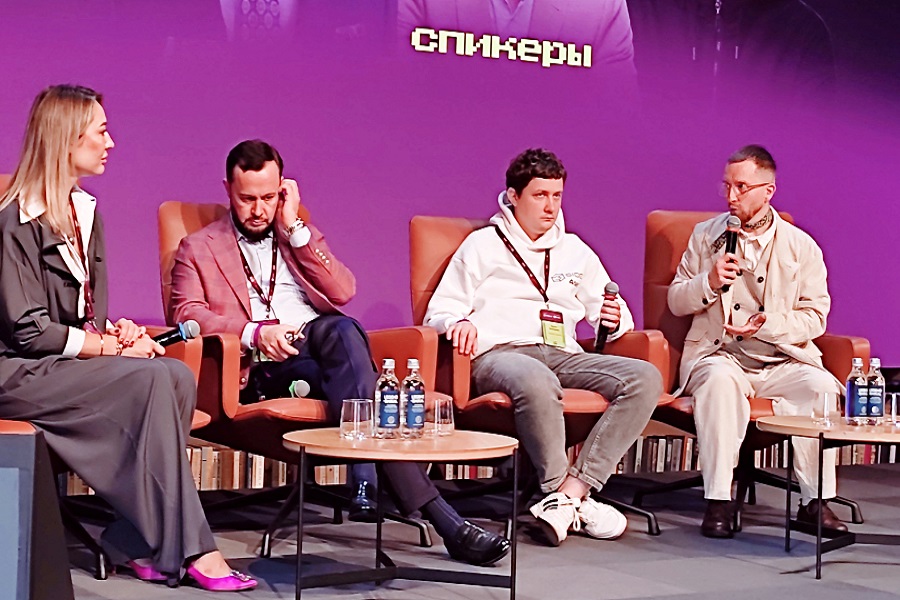
В Москве в «Кибердоме» прошел фестиваль CyberLink, в рамках которого участники обсудили различные ситуации, когда хакерская атака на предпринимателя становится нападением на компанию. По словам экс-CIO «Шереметьево», резидента бизнес-клуба «Кибердома» Кирилла Алифанова, за последние два-три года количество кибератак на малый и средний бизнес выросло в разы. Это связано с тем, что все крупные корпорации выстроили достаточно хорошие заборы вокруг своей инфраструктуры и систем, «их взламывать стало дорого и сложно». А малый и средний бизнес, у которого совсем нет бюджета на киберзащиту или он очень маленький, ломать стало легко. В том числе, благодаря инструментам искусственного интеллекта (ИИ), которые в даркнете может скачать даже школьник.
«Мой первый совет: начните с собственной информационной безопасности. Все персональные логины и пароли должны отличаться от тех, что применяются в бизнесе. Личная информационная безопасность должна быть отделена от корпоративной. Даже когда сотрудники приводят в офис детей и дают им поиграть на компьютерах - это риск. Когда ваши сотрудники уносят ноутбуки домой и дают на них поиграть своим детям, которые заходят в соцсети - это риск. То есть самый главный риск для корпоративной IT-инфраструктуры - это человек», - сказал он.
Коварный код
В качестве примера Кирилл Алифанов рассказал реальную историю, связанную с крупной добывающей компанией. Группа людей в фирменной униформе подошла к офису компании, доступ к которому был свободным, и прикрепила к двери лист формата А4. На нём, оформленном как официальный корпоративный документ, значилось: «Уважаемые коллеги! Чтобы получить новогодние подарки, пожалуйста, зарегистрируйтесь, отсканировав данный QR-код». Рядом был размещён сам код.
«Какой процент сотрудников перешёл по этому QR-коду? Все, кто входил через эту дверь. После перехода по коду открывалась страница, стилизованная под фирменные цвета компании, с предложением ввести корпоративный логин и пароль для идентификации. Сколько людей это сделали? Около 87% от числа прошедших. Примечательно, что среди них было 15% IT-специалистов, которые, казалось бы, должны были заподозрить неладное. Однако даже они не проявили бдительности. Все, кто ввёл свои данные, фактически сдали их злоумышленникам - их учётные записи были скомпрометированы. К счастью, это была проверка, организованная нанятым подрядчиком с целью оценить, насколько сотрудники уязвимы перед подобными атаками. После эксперимента был проведен обучающий тренинг», - пояснил эксперт.
Во-вторых, по мнению Кирилла Алифанова, владельцу бизнеса необходимо удостовериться, что его системный администратор или человек, у которого есть пароли от всех систем, их куда-то записывает, либо они есть у кого-то ещё. Иначе, если с ним случится непредвиденное, например, авария, доступ к системам будет утерян, и все данные окажутся недоступными.
В-третьих, в большинстве компаний, даже крупных, происходит резервирование данных: сначала на один носитель, потом на другой. Но на вопрос, проверяли ли они процесс восстановления, обычно отвечают: «Теоретически». Поэтому третий шаг - это не просто резервирование, а регулярная проверка, что данные реально восстанавливаются. Часто сисадмины сохраняют повреждённые файлы, и потом восстановить их невозможно. Поэтому необходимо уделять внимание всем трем ключевым процессам: резервному копированию, тестированию восстановления и обучению персонала.
Киберинвентаризация
Генеральный директор ИБ-компании Phishman Алексей Горелкин добавил, что внедрение понятной системы кибербезопасности лучше начинать с инвентаризации ключевых активов – что приносит компании основные деньги или представляет наибольшую ценность.
«Предприниматель на первом этапе всё делает сам. Он не хочет использовать двухфакторную аутентификацию, но это очень важный момент. В этой связи на первых этапах построения бизнеса лучше арендовать облачные сервисы - они обычно очень хорошо защищены, имеют нужные сертификаты и там есть второй фактор», - отметил Алексей Горелкин.
Глава компании «Третья сторона» Антон Бочкарев подчеркнул, что компания, которая только стартует, зачастую не может позволить себе траты на киберзащиту. Какой смысл вкладываться в ИБ, если не хватает денег на зарплату и перспективы выживания бизнеса недостаточно очевидны? Задача предпринимателя не пропустить момент, когда без затрат на кибербезопасность уже нельзя.
«Владельцу компании важно не упустить момент, когда риск незаконного проникновения в IT-инфраструктуру компании уже необходимо закрывать. Например, увеличилась степень автоматизации, появился свой собственный, не облачный, IT-периметр. Просто посматривать в ту сторону, и вы сами поймёте, когда пора. Худшее, что вы можете сделать - не обращать на это внимание и не думать об этом. Тогда вы пропустите тот самый момент, и может случиться что-то очень неприятное», - сказал владелец «Третьей стороны».
Антон Бочкарев напомнил, что кибербезопасность должна быть частью бизнес-процесса, а не помехой. Любая защита должна работать через баланс информационных рисков: где-то риск принимают, потому что прибыль перевешивает. «Бизнес взвешивает: заработаем столько-то, но можем потерять столько-то. Если выгода оправдана - риск принимают. Частая ошибка - «это дорого». Певица Мадонна на Дне города Нефтеюганска – вот это дорого! А если средства отвечают целям бизнеса и обеспечивают непрерывность - они оправданы», - подчеркнул он.
Фото: TelecomDaily.