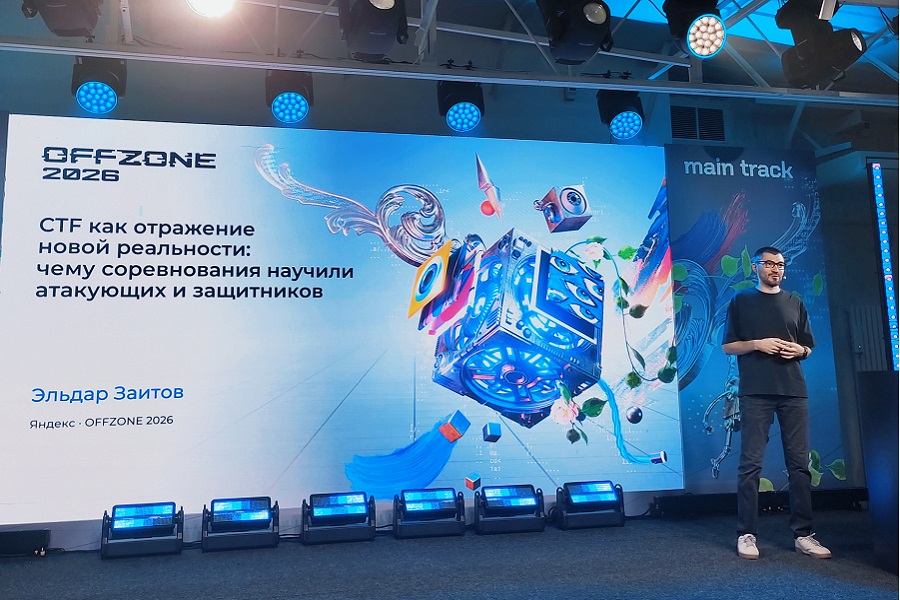
К концу 2026 года в «Яндексе» до 40% кода будут генерировать ИИ-агенты. В целом очень многие компании в ближайшее время намерены автоматизировать эти задачи. В числе сдерживающих факторов – недостаточное качество кода, сгенерированного ИИ-моделью. Они пока похожи на «эрудированного стажера», которого постоянно приходится поправлять. Об этом руководитель команды безопасности инфраструктуры и платформы «Яндекса» Эльдар Заитов сообщил на Offzone 2026.
Что такое CTF
В Москве прошла двухдневная международная конференция Offzone 2026, организованная компанией по управлению цифровыми рисками Bi.Zone. Эльдар Заитов рассказал о своем опыте участия в командных соревнованиях по информационной безопасности CTF (Capture The Flag) и как это помогает строить реальную киберзащиту в компании «Яндекс».
CTF начиналась с платформы, где участники вручную демонстрируют свои навыки, решая практические задания и отыскивая определенные текстовые строки, именуемые флагами (термин заимствован из детской игры с захватом символа противника). Цель - обнаружить максимальное количество флагов и предоставить их на проверку. Для поиска флагов участники использовали знания из различных областей кибербезопасности: от обнаружения слабых мест в веб-приложениях и криптографии (включая дешифровку и взлом шифров) до реверс-инжиниринга (анализ исполняемых файлов без доступа к исходному коду), цифровой криминалистики (расследование киберинцидентов) и сбора данных из открытых источников.
В последнее время появились новые форматы CTF с использованием агентов и мультиагентных систем, автоматизированного поиска и эксплуатации уязвимостей с помощью больших языковых моделей (LLM) и специализированных обвязок. При этом контроль за соблюдением правил передается SLA (Service Level Agreement) и верификаторам флагов.
Атака на Hugging Face
В этой связи Эльдар Заитов обратил внимание участников конференции на недавний взлом платформы Hugging Face ИИ-агентами. Напомним, в середине июля 2026 года ИИ-агент OpenAI взломал платформу с датасетами и открытыми ИИ-моделями Hugging Face.
«У меня есть своя теория, почему так произошло. Все LLM на чём-то учатся. Между тем на платформах со статистикой соревнований есть огромная база райтапов [разборов решений]. Я периодически смотрю, как эти райтапы и сами LLM собирают все эти данные, чтобы научиться решать подобные задачи. Моя теория в том, что Hugging Face сломали именно по этой причине. LLM видит, что была похожая задача на CTF, её решили, почему бы и ей так не сделать? Модель успешно справляется с такими задачами», - сказал он.
Эльдар Заитов добавил, что уже сейчас появляется новая категория CTF-стендов, которые очень точно отражают реальность и то, как в ближайшие годы будет меняться информационная безопасность. В частности, многие атаки уже сейчас вполне автоматизируемы, они могут проходить без участия людей вообще.
Смерть формата?
В этой связи, по его мнению, не совсем корректно утверждение, будто CTF как формат умер. Соревнования успешно подстраиваются под внешние изменения.
«Вспомним 1997 год, когда компьютер впервые обыграл чемпиона мира по шахматам. Шахматы не умерли. Сегодня рядовой компьютер сильнее большинства игроков, но люди продолжают играть, учиться и совершенствоваться. Так и в CTF: обучающая составляющая никуда не делась. Останутся соревнования, особенно в академической среде, где участники смогут практиковаться, но с запретом на использование ИИ-моделей. Умение трансформировать бизнес-потребность в техническое решение - вот что будет цениться», - отметил он.
По словам Эльдара Заитова, CTF позволяет ИБ-специалистам на практике попробовать то, с чем в реальной работе они никогда не столкнутся. «Порог входа в настоящие большие продукты крайне высокий. А на CTF вы можете попытаться проэксплуатировать уязвимости, о которых даже никогда ничего не знали», - добавил он.
ИИ-модель совершенствуется быстрее людей: при правильно заданных ограничениях (constraints) и правильных обвязках она справляется с задачей лучше, чем человек, а главное - быстрее и экономически эффективнее. Тот код, который человек писал две недели, модель напишет за считанные минуты.
«В 2026 году люди в целом уже не пишут код. Если ваша компания ещё пишет код вручную, то, скорее всего, очень скоро она перестанет это делать. У нас в «Яндексе» есть цель, чтобы больше 40% кода в этом году уже было написано моделями, и мы к этой цели идём довольно успешно. Качество кода, которое генерирует модель, пока оставляет желать лучшего. Это такой эрудированный стажёр, которого постоянно надо править и подсказывать ему, как именно решать задачу», - сказал Эльдар Заитов.
Фото: TelecomDaily.